Configurar servidor de origen y hostnames
Configura el servidor de origen al que Citadel envía el tráfico limpio: host apex, puerto, TLS hacia el origen y subdominios que lo comparten o lo sustituyen.
Configurar el servidor de origen
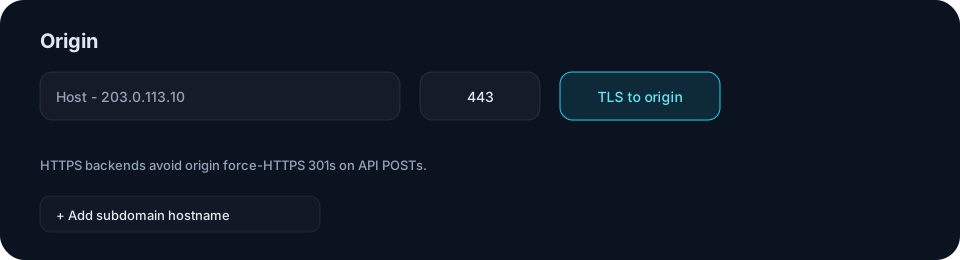
El servidor de origen es el servidor real al que Citadel envía el tráfico limpio. Define el host apex (el dominio raíz), el puerto y la opción «TLS-to-origin» y, a continuación, añade los subdominios protegidos. Cada subdominio puede compartir el origen principal o sustituirlo por otro.
- Confirma que la URL del origen principal responde desde un servidor que funciona.
- Añade cada nombre de host que quieras proteger.
- Crea para cada nombre de host un registro DNS de Cloudflare con proxy activado que apunte a la IP de entrada de Citadel.
- Guarda los cambios y usa Estado del origen para probar la conexión.
Redirecciones de API y SSO
Si el origen redirige HTTP a HTTPS, activa «TLS-to-origin» o usa un backend HTTPS. Así evitas que las peticiones POST a /api/* se conviertan en redirecciones 301.
Sigue con una tarea relacionada
Comprobar el estado del origen en Citadel
Comprueba en Citadel la latencia, el estado y los errores de tu origen, encuentra la causa de los errores 502 y corrige el host, el puerto, TLS o el firewall.
Configurar Cloudflare para Citadel
Cómo configurar Cloudflare para Citadel: registros A con proxy hacia la IP de entrada, SSL/TLS en Full y dominios que esperan DNS.
Configurar lista de permitidos en Citadel
Configura la lista de permitidos en Citadel para omitir los desafíos de rutas, IP y User-Agent de confianza en todos los nombres de host.