Configurar lista de permitidos en Citadel
Configura la lista de permitidos en Citadel para omitir los desafíos de rutas, IP y User-Agent de confianza en todos los nombres de host.
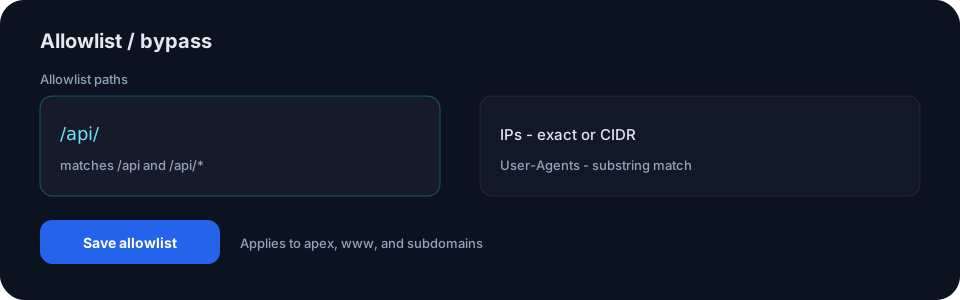
Añadir una excepción a la lista de permitidos
Para configurar la lista de permitidos en Citadel, abre «Security» → «Allowlist / bypass», añade reglas específicas y pulsa «Save allowlist». Los visitantes que coincidan con una regla omiten los desafíos, incluido Lockdown, en el dominio raíz (apex), en www y en los subdominios protegidos de ese dominio.
Reglas de rutas
Las rutas deben empezar por /. /api/ coincide con /api, con /api/ y con descendientes como /api/auth/google. /api también coincide con los descendientes, pero no con /apiv2. Mantén las reglas concretas, porque otras funciones de seguridad pueden seguir dependiendo del orden de las reglas.
Reglas de IP y User-Agent
Introduce una dirección IPv4 o IPv6 exacta, o un bloque CIDR, como 203.0.113.0/24. Cuando el tráfico pasa por los nodos perimetrales de Cloudflare de confianza, Citadel usa la IP de origen del visitante o del webhook a partir de CF-Connecting-IP o X-Real-IP.
No incluyas en la lista de permitidos las IP compartidas de Cloudflare.
La regla de User-Agent usa una coincidencia de subcadena, como Stripe/ o UptimeRobot, y es más fácil de falsificar que la coincidencia por ruta o por IP.
Sigue con una tarea relacionada
Configurar seguridad en Citadel
Configura la seguridad en Citadel: elige el nivel de desafío y revisa las listas de permitidos, las de bloqueo y la limitación de peticiones.
Niveles de desafío de Citadel explicados
Elige entre los niveles de desafío de Citadel «Off», «Cookie», «JS», «Interaction», «Auto» o «Lockdown», según tu situación.