Citadel-Allowlists konfigurieren
Umgehen Sie Challenges für vertrauenswürdige Pfade, IP-Adressen und User-Agents mit Citadel-Allowlist-Regeln auf allen Hostnamen.
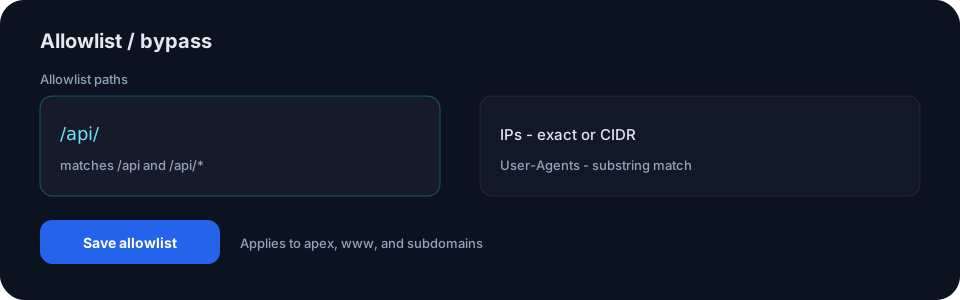
Bypass in der Citadel-Allowlist anlegen
Öffnen Sie Security → Allowlist / bypass, fügen Sie gezielte Regeln zur Citadel-Allowlist hinzu und klicken Sie auf „Save allowlist“. Passende Clients umgehen Challenges, auch Lockdown, für die Root-Domain (Apex), www und geschützte Subdomains dieser Domain.
Pfadregeln
Pfade müssen mit / beginnen. /api/ passt auf /api, /api/ und Unterpfade wie /api/auth/google. /api passt ebenfalls auf Unterpfade, aber nicht auf /apiv2. Halten Sie Regeln möglichst spezifisch, da andere Sicherheitsfunktionen möglicherweise ebenfalls von der Reihenfolge der Regeln abhängen.
IP- und User-Agent-Regeln
Geben Sie eine exakte IPv4- oder IPv6-Adresse oder einen CIDR-Bereich ein, zum Beispiel 203.0.113.0/24. Hinter vertrauenswürdigen Cloudflare-Edge-Servern verwendet Citadel die IP-Adresse des Besuchers oder der Webhook-Quelle aus CF-Connecting-IP oder X-Real-IP.
Nehmen Sie keine gemeinsam genutzten IP-Adressen von Cloudflare in die Allowlist auf.
Der User-Agent wird per Substring-Abgleich geprüft, zum Beispiel Stripe/ oder UptimeRobot. Er lässt sich leichter fälschen als der Abgleich von Pfad oder IP.
Weiter mit einer verwandten Aufgabe
Citadel-Sicherheit konfigurieren
Citadel-Sicherheit konfigurieren: Wählen Sie Challenge-Stufen und prüfen Sie Allowlists, Blocklists und Ratenbegrenzungen.
Citadel-Challenge-Stufen erklärt
Die Citadel-Challenge-Stufen im Überblick: Wählen Sie für Ihre Situation „Off“, „Cookie“, „JS“, „Interaction“, „Auto“ oder „Lockdown“.