Citadel-Sicherheit konfigurieren
Citadel-Sicherheit konfigurieren: Wählen Sie Challenge-Stufen und prüfen Sie Allowlists, Blocklists und Ratenbegrenzungen.
Challenge-Stufe festlegen
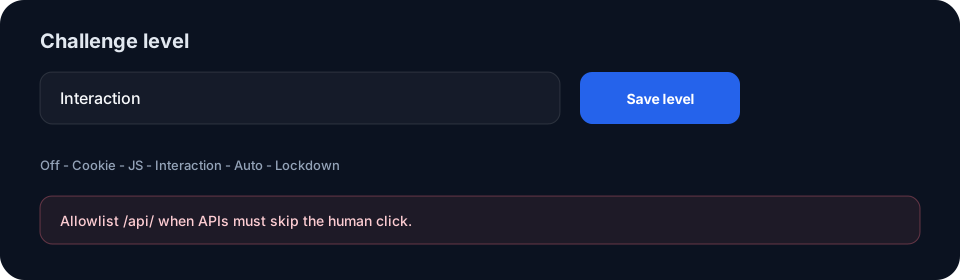
Um die Citadel-Sicherheit zu konfigurieren, öffnen Sie die „Security“-Seite einer Domain, wählen Sie eine Stufe („Off“, „Cookie“, „JS“, „Interaction“, „Auto“ oder „Lockdown“) aus und wählen Sie „Save level“. Bestehende Browsersitzungen müssen nach einer Änderung der Stufe erneut verifiziert werden. Die Schutzprofile „Balanced“ und „Strict“ bieten vorkonfigurierte Pakete.
- „Off“ wendet keine Browser-Challenge an, während konfigurierte Ratenbegrenzungen (Rate Limiting) und Blocklists weiterhin greifen können.
- „Cookie“ und „JS“ nutzen leichtgewichtige Browserprüfungen.
- „Interaction“ verlangt einen Klick durch einen Menschen.
- „Auto“ verschärft sich während eines Angriffs automatisch und kehrt zur Normalstufe zurück, sobald der Datenverkehr nachlässt.
- „Lockdown“ lässt nur Clients passieren, die auf der Allowlist stehen.
Maschinelle Clients schützen
APIs und Webhooks können keinen Klick durch einen Menschen ausführen. Fügen Sie gezielt Allowlists für Pfade, IP-Adressen oder User-Agents hinzu, besonders bevor Sie „Interaction“ oder „Lockdown“ verwenden. Prüfen Sie Ratenbegrenzungen, Blocklists und Incident-Kontrollen auf derselben „Security“-Seite.
Weiter mit einer verwandten Aufgabe
Configure Citadel allowlists (Englisch)
Bypass challenges for trusted paths, IPs, and user agents on every hostname.
Citadel-Challenge-Stufen erklärt
Die Citadel-Challenge-Stufen im Überblick: Wählen Sie für Ihre Situation „Off“, „Cookie“, „JS“, „Interaction“, „Auto“ oder „Lockdown“.
Brand Citadel challenge and error pages (Englisch)
Customize visual HTML shells while Citadel supplies the mitigation controls.
Use Citadel cache and purge (Englisch)
Enable Citadel caching for static files such as CSS, JavaScript, images and fonts, bypass dynamic paths like /api/, and purge the cache after a release.