Origin-Server und Hostnamen in Citadel
Origin-Server konfigurieren: Apex-Host, Port und TLS-to-origin sowie geschützte Subdomains, die das Backend übernehmen oder überschreiben.
Origin-Server konfigurieren
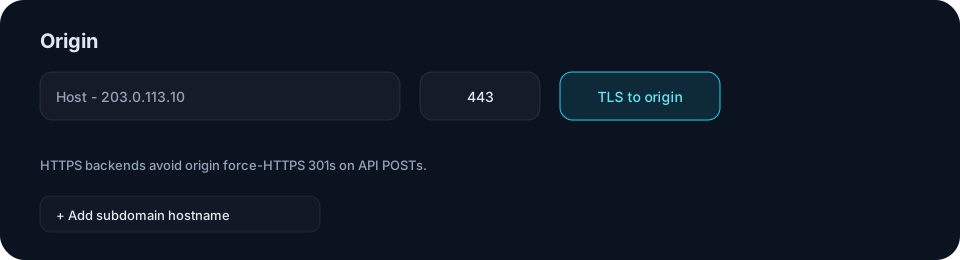
Der Origin-Server ist der echte Server, an den Citadel bereinigten Datenverkehr weiterleitet. Wenn Sie den Origin-Server konfigurieren, legen Sie Apex-Host, Port und die Option „TLS-to-origin“ fest und fügen danach die geschützten Subdomains hinzu. Eine Subdomain kann dasselbe Backend wie der Apex-Host nutzen oder mit einem eigenen Backend überschrieben werden.
- Vergewissern Sie sich, dass die Origin-URL des Apex-Hosts einen funktionierenden Server erreicht.
- Fügen Sie jeden Hostnamen hinzu, den Citadel schützen soll.
- Legen Sie für jeden Hostnamen einen Cloudflare-DNS-Eintrag mit aktiviertem Proxy („Proxied“) an, der auf die IP-Adresse des Citadel-Ingress zeigt.
- Speichern Sie die Einstellungen und testen Sie danach die Verbindung mit Origin-Health.
API- und SSO-Weiterleitungen
Leitet der Origin-Server HTTP auf HTTPS weiter, aktivieren Sie die Option „TLS-to-origin“ oder verwenden Sie ein HTTPS-Backend. Das hilft zu verhindern, dass POST-Anfragen an /api/* durch eine 301-Weiterleitung umgeleitet werden.
Weiter mit einer verwandten Aufgabe
Origin-Health in Citadel prüfen
Prüfen Sie Latenz, Status und Fehler Ihres Origin-Servers in Citadel, finden Sie die Ursache von 502-Fehlern und korrigieren Sie Host, Port, TLS oder Firewall.
Cloudflare für Citadel einrichten
Cloudflare für Citadel einrichten: Proxy-A-Records (orange Wolke) auf die Ingress-IP setzen, SSL/TLS auf Full stellen und Domains beheben, die auf DNS warten.
Citadel-Allowlists konfigurieren
Umgehen Sie Challenges für vertrauenswürdige Pfade, IP-Adressen und User-Agents mit Citadel-Allowlist-Regeln auf allen Hostnamen.